信頼性設計とは、製品が決められた使用条件と期間のもとで、必要な機能を果たせるように設計することです。「最初は動いた」だけでは、製品として十分とはいえません。使い続けても動くこと、故障時の振る舞い、人の操作ミスまで考える必要があります。
この記事では、身近なノック式ペンを例に「仕様・機能・機能信頼度」の関係を整理し、バスタブカーブ、5つの設計思想、信頼性設計の手順を解説します。初めて設計を学ぶ方から、機械・電気・ソフトウェアの設計実務に携わる方まで使える考え方です。
機能信頼度とは?仕様と機能の関係をペンで理解する
製品設計では、まず「何を満たすべきか」を仕様として定め、それを実現する機能や構造に展開します。既存記事で扱ってきたノック式ペンで考えてみましょう。
- 要求:片手で簡単に書き始めたい。
- 仕様:親指の操作だけでペン先を出し入れできる。さらに操作力、突出量、使用温度、耐久回数などを定める。
- 機能:上部を押すとペン先が出て保持され、もう一度押すと収納される。
- 構造・手段:ばねやカムなどを組み合わせ、その機能を実現する。
「仕様はあるべき姿、機能はそれを実現する働き」と整理すると理解しやすくなります。ただし、機能と、それを実現する具体的な構造は区別しましょう。
信頼性と信頼度はどう違う?
信頼性は、所定の条件・期間に要求機能を果たす性質です。信頼度 R(t)は、その期間まで故障せずに機能する確率を表します。本記事の「機能信頼度」は、必要な機能をどれだけ確実に維持できるか、という観点で扱います。
ペンなら「決めた温度・操作条件で1万回のノック後も、ペン先の出し入れと保持ができる」といった耐久要求に具体化します。1台が1万回動いただけでは、製品全体の信頼度が100%とはいえません。試験台数、ばらつき、故障判定、統計的な確かさも必要です。ここでの1万回は説明用の例であり、一般的な合格基準ではありません。
性能・品質・安全性との違い
軽い力で押せることは性能、その状態を使用期間中維持できることは信頼性です。品質はこれらを含む広い概念です。また、安全性は危害のリスクに関わります。高信頼な装置でも危険な故障が残る場合があり、故障時に安全側へ移る装置でも運転継続はできない場合があります。
機能信頼度が低下すると何が起こるか
新機能が魅力的でも、従来できていた基本動作が不安定になれば、顧客の不満につながります。モデルチェンジでは新機能だけでなく、既存機能への影響も検証しましょう。顧客満足との関係は、「満足・不満足」の解説も参考になります。
メーカーから見れば低い不具合率でも、不具合品を購入した顧客には、その製品が使えないという問題が発生します。修理、停止、回収の負担は、製品だけでなく企業への信頼にも影響します。設計上の余裕と、工程能力を踏まえた量産品質の両方が大切です。
必要な信頼性は「製造業かソフトウェアか」だけでは決まりません。人への危害、停止の影響、復旧時間、保守の可否、使用環境で決まります。ソフトウェアも、医療・交通・金融などでは重大な影響を及ぼすため、高い信頼性が求められます。
バスタブカーブとは?故障率の3つの傾向
バスタブカーブは、横軸に経過時間、縦軸に故障率を取った代表的なモデルです。初期故障期、偶発故障期、摩耗故障期の流れが浴槽に似ています。
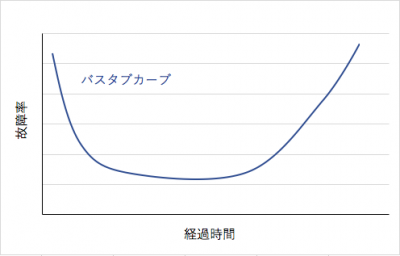
ここでいう故障率は、ある時点まで正常だったものが、その直後の単位時間に故障する度合いです。累積の故障割合や、故障件数そのものとは区別します。また、すべての製品が明確なバスタブ形状になるわけではありません。
初期故障期:故障率減少型(DFR)
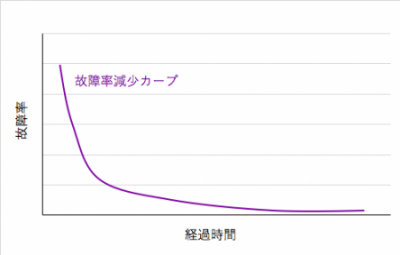
製造・組立の不具合、部品の潜在欠陥などが初期に現れる場合があります。工程の安定化、組立条件の管理、目的を定めたスクリーニングなどで対策します。ただし、検査を増やすだけでなく、不具合を作り込まない工程へ戻すことが重要です。
偶発故障期:故障率一定型(CFR)
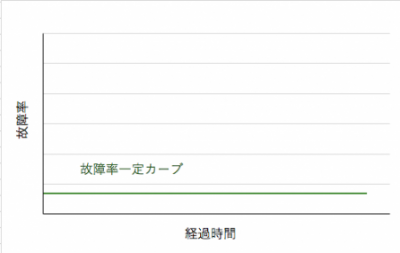
時間に対する故障率がほぼ一定とみなせる領域です。過渡的なストレスなども調査対象になりますが、曲線の形だけで原因は特定できません。使用条件と故障解析を照合し、保護、監視、必要に応じた冗長化を検討します。
摩耗故障期:故障率増加型(IFR)
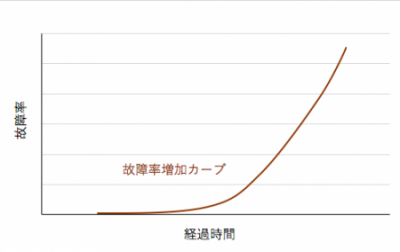
摩耗、疲労、腐食、絶縁劣化などで、時間や使用回数とともに故障しやすくなる場合です。材質・形状・潤滑・放熱の見直し、負荷低減、交換周期の設定を行います。機械部品に限らず、電子部品にも劣化があります。
設計のコツ:「どの曲線に見えるか」で終わらせず、故障した部位、使用履歴、負荷、環境を調べ、実際の故障メカニズムに対策を当てます。
信頼性設計の5つの考え方|意味と違いの比較
故障を減らすこと、故障後も機能を維持すること、安全を確保すること、人のミスを防ぐことは、それぞれ着眼点が違います。次の5つは一つだけ選ぶものではなく、組み合わせて使います。
| 用語 | 狙い | 設計例 |
|---|---|---|
| フォールトアボイダンス | 故障・欠陥の発生を抑える | 負荷に余裕のある部品選定、設計審査、工程改善 |
| フォールトトレランス | 想定した故障が起きても必要な機能を維持する | 故障を検出・切り離し、予備電源へ切り替える |
| フェールセーフ | 故障時に安全側の状態へ移す | 制御信号喪失時、ばね作動ブレーキで荷重を保持する |
| フェールソフト | 性能・機能を制限しながら必要な動作を続ける | 一部のサーバー故障時に処理能力を落としてサービスを続ける |
| フールプルーフ | 予見できる誤操作・誤組付けを起こしにくくする | 逆向きでは接続できないコネクター形状 |
フォールトアボイダンス(Fault Avoidance):故障を作り込まない
部品・設計・製造の品質を高め、故障の原因となる欠陥や過大な負荷を減らす考え方です。例えば、ばねの応力を抑える、部品の温度や電流を定格より低く使う「ディレーティング」、公差の積み重なりを確認する、といった対策があります。
高価な部品に交換するだけでは十分ではありません。実際の負荷、放熱、振動、組付けばらつきまで確認します。
フォールトトレランス(Fault Tolerance):故障を想定して機能を守る
一部に故障が発生しても、要求された機能を維持できるようにする考え方です。冗長化、異常検出、故障箇所の隔離、予備系への切替えなどを組み合わせます。
「どの故障まで耐えるか」を明示することが出発点です。予備系があっても、切替えできない、切替え中の停止時間が要求を超える、誤った出力が他系統に伝わる、といった状態では要求を満たせません。
フェールセーフ(Fail Safe):故障時の安全な状態を先に決める
故障したとき、危険を小さくする側へ動作・状態を移す設計思想です。例えば、制御信号を失ったときにブレーキがかかり、吊り荷を保持する構成が考えられます。実際にはブレーキ自体の故障や保持能力も検証が必要です。
安全側は、単に「電源を切る」「止める」とは限りません。冷却や換気の停止が危険を増やす装置もあります。対象の危険から安全状態を定義し、残留エネルギー、停止時間、復帰時の予期しない再始動まで確認します。関連する機能維持・安全回路の考え方も併せて参照してください。
フェールソフト(Fail Soft):縮退して使い続ける
障害時に一部の機能を停止したり性能を下げたりして、必要な動作を続ける考え方です。これを「縮退運転」といいます。例えば、複数台のサーバーの一部が故障した際に、処理速度を落としながら基本サービスを提供します。
フォールトトレランスが故障への耐性を広く扱うのに対し、フェールソフトは機能・性能の低下を許容する点に着目します。縮退中の限界、利用者への通知、復旧条件を定め、安全要件を満たせない場合は継続させません。
フールプルーフ(Fool Proof):人の注意力に頼りすぎない
誤った操作や組付けを、形状や仕組みで起こしにくくする考え方です。逆挿しできないコネクター、違う部品をセットできない治具などが例です。操作ミスを前提とする点が、主に機器故障を扱うフェールセーフとの違いです。
表示や教育も必要ですが、「注意してください」だけで終わらせず、そもそも間違えにくい構造を優先します。あらゆる誤使用を完全に防ぐ意味ではなく、合理的に予見できる操作を洗い出して対策します。
冗長化は信頼性を高める?二重化の落とし穴
冗長化は、必要な機能に予備や複数系統を持たせることです。二重化はその一形態であり、三重化などもあります。航空機、発電設備、金融システム、安全関連の制御などで、要求に応じて採用されます。
ただし、同じものを2つ置くだけで信頼性が保証されるわけではありません。共通の電源、配線、冷却、ソフトウェアの欠陥で両系統が同時に機能を失う「共通原因故障」に注意が必要です。
- 電源・配線・設置場所などの独立性を確認する。
- 故障検出、故障系統の隔離、切替え時間を検証する。
- 予備系の潜在故障を、定期試験などで発見できるようにする。
- 保守時の誤操作や、両系統の同時停止を考慮する。
費用は部品数だけでなく、監視・切替え・試験・保守にも発生するため、単純に2倍とは限りません。必要な安全性・継続性とライフサイクル全体の費用で判断します。
信頼性設計の手順|要求定義から市場改善までの7ステップ
1.使用条件と要求機能を明確にする
誰が、どこで、何年・何回使うかを決めます。温湿度、粉じん、水、振動、保管、輸送、清掃、保守、予見できる誤使用まで含め、正常・異常の判定基準を数値や状態で表します。
2.信頼性目標と安全要求を設定する
対象機能ごとに、目標寿命、指定期間の信頼度、許容停止時間、修復時間などを定めます。運転継続が必要な機能と、安全状態へ移行すべき機能を区別し、試験の合否基準と必要な統計的確かさも計画します。
3.故障モードとリスクを洗い出す
折れる、摩耗する、固着する、断線する、誤検知する、通信が途切れるなど、機能を失う形を列挙します。FMEAやFTAを用い、原因、影響、検出手段を整理します。人への危害は、発生頻度の低さだけで軽視せず、リスクアセスメントとして評価します。
4.設計対策を選び、部品・機能へ要求を割り付ける
応力低減、材料変更、熱対策、簡素化などで故障を減らし、残る故障に対して冗長化、安全側移行、縮退運転、誤操作防止を選びます。設計図面だけでなく、検出閾値、応答時間、復帰条件まで仕様に落とし込みます。
5.解析・設計レビューで成立性を確認する
強度、疲労、熱、公差、回路、ソフトウェア状態遷移などを検討します。材料・購入部品・制御の変更時には、変化点と周辺機能への影響を確認します。対策が別の故障や危険を生まないかも議論しましょう。
6.試験で正常時と故障時を検証する
耐久、環境、負荷の試験に加え、断線・センサー異常・電源喪失などを安全な試験環境で模擬し、検出・切替え・停止・復帰を確認します。試験条件、台数、故障判定、結果を記録し、未達なら原因を修正して再評価します。加速試験は、実使用と異なる故障を起こしていないか、加速モデルの妥当性も確認します。
7.量産・保守・市場データで改善する
重要寸法や工程条件を管理し、点検・交換周期を整えます。市場の故障情報は、使用台数・使用時間などの母数と併せて収集し、原因解析と横展開を行います。設計変更後も、狙いどおり改善したかを追跡します。
ペンでの適用例:ノック回数・操作力・使用温度を定義し、ばね折損、カム摩耗、異物混入を洗い出す。応力・材質・隙間を見直し、複数台の耐久試験で出し入れ・保持・操作力を確認する。このように、要求と試験を一対一で結びつけると、検証漏れを減らせます。
QFD・DRBFM・FMEA・FTAの使い分け
| 手法 | 目的・着眼点 | 使う場面 |
|---|---|---|
| QFD(品質機能展開) | 顧客の要求を設計の品質特性へ展開する | 要求整理、仕様づくり |
| DRBFM | 変更点・変化点から懸念を掘り下げ、対策と評価を議論する | モデルチェンジ、材料・部品変更 |
| FMEA(故障モード影響解析) | 故障モードから上位機能への影響を積み上げる | 機能・部品・工程の弱点を洗い出す |
| FTA(故障の木解析) | 望ましくない事象から原因の組合せを掘り下げる | 重大故障、複数故障の組合せの解析 |
表を埋めることが目的ではありません。重要な懸念に対して、設計対策、担当、期限、検証方法を決め、完了まで確認します。FMEAの評価点だけで重大な危険を除外しないことも大切です。
こちらでも詳しく説明しています。FTA・FMEA・DRBFMの違いとは?設計現場での使い方を具体例で解説
製造・操作ミスを減らす5つの対策
信頼性は設計部門だけでは作れません。企画・設計・製造・保守の間で情報をつなぎ、人のミスを仕組みで減らします。既存記事の「排除・代替・簡素化・異常検出・対応展開」は、次のように具体化できます。
- 排除:不要な調整や、取り違えの原因になる部品をなくす。
- 代替:目視判断だけの作業を、治具や自動判定へ置き換える。
- 簡素化:組立方向や設定項目を減らし、作業を分かりやすくする。
- 異常検出:誤組付けや設定範囲外を検出し、流出を止める。
- 対応展開:同じ構造・部品・工程を使う他製品にも対策を反映する。
安全に関わる検出・停止では、検出器や停止回路の故障も考慮します。「センサーを付けたから安心」で終わらせず、故障しても必要な保護が働くかを検証しましょう。
信頼性設計に関するよくある質問(FAQ)
Q.フォールトアボイダンスとフォールトトレランスの違いは?
前者は欠陥や過大な負荷を減らし、故障の発生を抑えます。後者は想定した故障が起きても必要な機能を維持します。故障を減らしたうえで、残る故障への備えを加えると考えると分かりやすくなります。
Q.フェールセーフとフールプルーフは同じですか?
違います。フェールセーフは主に故障時の安全側への移行、フールプルーフは人の誤操作・誤組付けの防止に着目します。一つの製品に両方を組み込むこともあります。
Q.フェールソフトの「ソフト」はソフトウェアの意味ですか?
ソフトウェアだけを指す言葉ではありません。性能や機能を段階的に落とし、必要な動作を続ける考え方です。機械設備でも、安全が確認された条件で能力を制限して運転する設計に応用できます。
Q.冗長化すれば必ず信頼性は上がりますか?
必ずではありません。共通原因故障や切替えの失敗、複雑化による新しい故障を考慮する必要があります。系統の独立性、故障検出、保守まで含めて評価します。
Q.MTBFは製品寿命ですか?
MTBFは修理可能な系の平均故障間隔であり、個々の製品がその時間まで必ず動くという意味ではありません。非修理系の平均故障時間はMTTFで表します。平均値だけでは摩耗寿命や故障分布は分からず、モデルの前提と使用条件を確認する必要があります。
Q.バスタブカーブだけで故障原因が分かりますか?
分かりません。故障率の傾向を整理するためのモデルです。原因の特定には、故障品の解析、負荷・環境の履歴、製造・変更情報などが必要です。
Q.学生や若手設計者は、何から始めればよいですか?
身近な製品について「必要な働き」「使う条件と回数」「壊れ方」「壊れたときの影響」「確認する試験」を書き出してください。この5点をつなぐことが、信頼性設計の基本練習になります。
まとめ|必要な機能を、必要な期間、確実に維持する
信頼性設計では、仕様を機能へ展開し、使われ方と故障の影響を踏まえて、設計・製造・試験・保守をつなぎます。故障を減らす対策と、故障した後の安全・継続性を確保する対策を組み合わせましょう。
設計レビューでは、「何を、どの条件で、いつまで維持するのか。故障したらどう振る舞い、その設計をどう確かめるのか」を説明できることが重要です。
参考資料・関連記事
- NIST/SEMATECH:信頼性評価とバスタブカーブ(故障率の基本モデル)
- NASA:Software Fault Prevention and Tolerance(故障予防と耐故障性)
- IPA:応用情報技術者試験シラバス Ver.7.0 変更箇所表示版(信頼性設計に関する用語)
- 厚生労働省:機械安全の教材(故障・誤使用への安全技術)
- リスクアセスメントの解説
- 工程能力の解説
品質工学について学びたい方へ:これでわかった! 超実践 品質工学 ~絶対はずしてはいけない 機能・ノイズ・SN比の急所~(広告リンク)